資料加密是一個複雜但至關重要的方面,可以保護您的數據,無論是在雲端、私有雲儲存中,還是在您透過網路發送訊息、電子郵件或發送或傳輸任何資訊時。
為了幫助簡化這個主題,本文將介紹:
- 什麼是資料加密
- 加密如何保護數據
- 保護和加密資料的最佳方法
我們還將涵蓋最好的加密雲端儲存保護您在雲端中的數據,以及哪種加密方法最適合您的隱私。
目錄
什麼是資料加密?
資料加密是的過程將可讀訊息(純文字)轉換為編碼形式(密文)這樣只有授權人員才能存取它。它透過使沒有正確密鑰解鎖資料的任何人都無法讀取資料來保護資料。
當資料被加密時,它看起來像隨機字元而不是有意義的訊息,例如以下範例:
5b1d3f9a7c2e8d91a4f6b0c3e8d2f7a1
要將其恢復為原始形式,您需要解密金鑰。
雲端儲存到處都使用加密,訊息應用程式、銀行和網站。當資料透過網路發送以及儲存在伺服器上時,它會保護資料。
資料加密的好處
防止資料外洩
由於資料加密將敏感資料變成不可讀的文本,即使攻擊者獲得了系統的存取權限,他們也無法輕易使用這些資料、在網路上洩露資料、或將其用於網路釣魚或網路釣魚等。我作弊了.
支援合規性
透過實施加密,企業可以滿足並遵循嚴格的法規來保護敏感資料。
為了確保最大程度的資料安全和保護,Internxt 提供零知識和後量子加密以滿足GDPR 合規性,健康保險流通與責任法案對於醫療保健數據,ISO 27001建立和維護結構化資訊安全管理系統的認證,以及SOC 2 合規性,這證明公司擁有強有力的控制措施來保護客戶資料、確保可用性、維護機密性並保證資料完整性。
保護靜態和傳輸中的數據
當您的資料透過網路傳輸時,傳輸加密可保護您的數據以防止中間人攻擊。
靜態加密可保護伺服器或儲存資料的任何位置中的數據,以確保即使系統受到損害,也沒有人可以存取資料。
雲端儲存保護
個人、企業或企業面臨的最大挑戰之一是透過安全的雲端儲存和備份來保護資料。
雖然所有雲端提供者都提供加密,但並非所有雲端提供者都提供零知識保護,因此在某些情況下,例如Google雲端硬碟,員工或執法部門可以存取您儲存在雲端的文件。
這就是為什麼 Internxt Drive 和Internxt S3 雲端物件存儲直接加密裝置上的檔案以確保最大限度的資料保護,並保護雲端備份以防止勒索軟體。
保護智慧財產權
加密還透過對設計、研究和商業機密等敏感業務資料進行加密來保護智慧財產權,從而防止未經授權的複製或盜竊,從而提供業務安全。
不同類型的資料加密
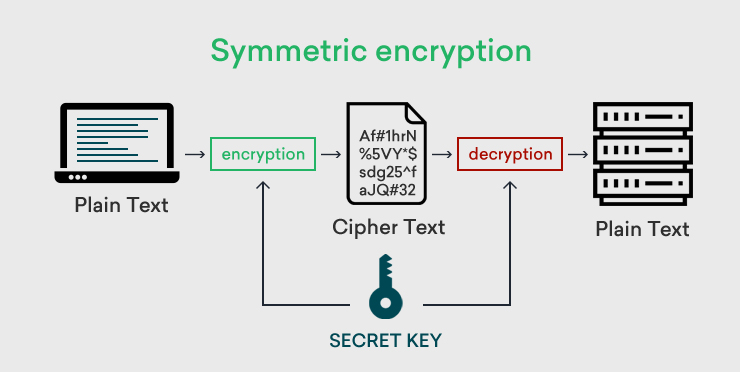
對稱(私有加密)
對稱加密透過一個金鑰保護數據用於加密資料(將其轉換為密文)和解鎖訊息(將其恢復為原始形式)。
這使得它非常快速和高效,這就是為什麼它被廣泛用於保護大量數據,例如雲端儲存中的文件、資料庫和備份。
對稱加密最常見的例子是 AES(高級加密標準),尤其是 AES-256,它被認為是所有資料加密方法的標準。
對稱加密對於保護資料來說既快速又強大,但它在很大程度上取決於保持單一金鑰的安全。
為了保護金鑰,雲端儲存提供者使用單獨的資料加密金鑰,這些金鑰受到安全金鑰管理系統和硬體安全模組的保護,因此主金鑰永遠不會直接暴露。
非對稱(公共加密)
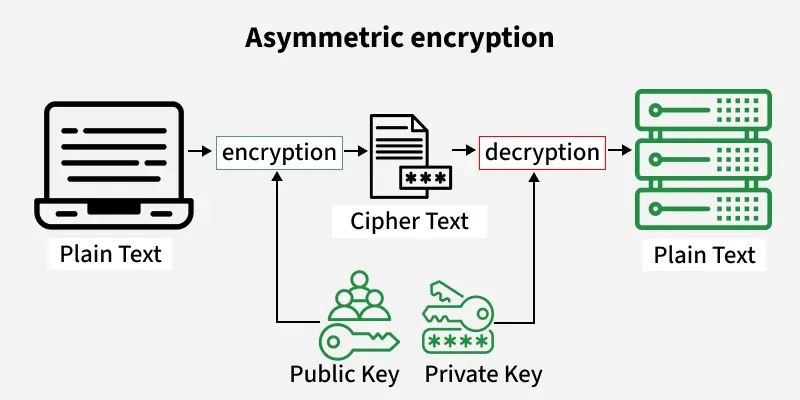
非對稱加密是一種保護資料的方法,它使用兩個不同但在數學上連結的金鑰:公鑰和私鑰。
公鑰可以透過網路與多人公開分享,因為只有私鑰的擁有者才能解密資訊。
最常用的非對稱加密類型是:
- RSA=裡維斯特-沙米爾-阿德曼
- DSA =數位簽章演算法
- 糾錯碼 =橢圓曲線密碼學
傳輸中的資料加密
傳輸中的資料加密可保護在裝置、伺服器或線上服務之間發送的資訊。
它的工作原理是將資料打亂為編碼格式,任何在傳輸過程中攔截資料的人都無法讀取該格式。只有擁有正確密鑰來解鎖資料的預期接收者才能讀取原始資訊。
例如,當您登入網站、發送電子郵件或將文件上傳到雲端時,傳輸中加密有助於防止駭客、網路供應商或其他未經授權的各方查看或竊取您在網路上傳輸的資料。
這通常是使用 HTTPS 和 TLS 等安全協定來實現的,這些協定會在您和您正在使用的服務之間建立受保護的連線。
靜態資料加密
一旦您的資料到達目的地,靜態加密可保護儲存在裝置、伺服器或雲端儲存系統上的資料。它將資訊轉換為不可讀的格式,因此,如果伺服器遭到破壞或儲存設備被盜,加密的資料仍然受到保護,因為沒有解鎖所需的金鑰就無法讀取資料。
資料加密演算法
高級加密標準 256 (AES)
高級加密標準 256,通常稱為 AES-256,是一種透過將資料轉換為不可讀代碼(密文)來保護資料的方法,因此只有擁有正確金鑰的人才能解鎖資料。
它是一種對稱加密,是所有主要雲端儲存公司(從 Google Drive 到雲端硬碟.
「256」指的是加密金鑰的大小,即256位元長。這使得使用暴力方法很難猜測或破解,這就是為什麼它被認為非常安全並被世界各地的雲端提供者和安全系統廣泛使用。
橢圓曲線密碼學 (ECC)
橢圓曲線密碼術 (ECC) 是一種透過使用數學曲線建立加密金鑰來保護資料和安全通訊的方法,由質子驅動器.
ECC 是基於解決涉及橢圓曲線上的點的問題的困難。這使得它更加高效,同時仍然非常安全。
在雲端系統中,ECC主要用於金鑰交換和數位簽名,而不是直接加密大檔案。它有助於兩個系統安全地就共享金鑰達成一致,然後將其與更快的對稱加密(如 AES-256)一起使用以實際保護資料。
ECC 的主要優點是它提供與 RSA 等舊系統相同等級的安全性,但金鑰要小得多。這意味著更快的效能、更低的運算能力和更少的頻寬使用,這在雲端儲存、行動裝置和大型系統中尤其重要。
Kyber 512 後量子加密 (PQE)
Kyber-512 是一種後量子加密演算法,旨在安全地交換加密金鑰。美國國家標準技術研究所建議所有公司轉向後量子加密到 2035 年,以防止量子電腦的威脅.
當今的資料加密系統(例如 ECC 和 RSA)用於透過互聯網安全地共享加密金鑰。
這些依賴普通電腦很難破解的數學問題,但運行肖爾演算法等演算法的足夠強大的量子電腦可以更快地解決它們,從而有效地破解保護資料的加密。
Kyber-512 透過使用一種完全不同的數學(稱為基於格的密碼學)來避免這種風險。
它不依賴數字分解或橢圓曲線,而是基於解決高維度數字網格中的結構化問題的困難。據信,即使對於量子電腦來說,這些問題仍然很困難,因為沒有已知的有效量子演算法可以解決這些問題。
由於面向未來的網路安全威脅資料的重要性,Internxt 是第一個使用 Kyber-512 和 AES-256 加密來保護您的資料的加密雲端儲存。
Internxt Drive 與其他雲端公司的主要區別在於,Internxt 將 PQE 與零知識策略結合。這意味著您裝置上的所有檔案都經過加密,並且只有您擁有加密金鑰,因此除了您或與您共用檔案的人之外,沒有人可以存取它們。
即使執法部門或政府機構要求存取您的文件,Internxt 的加密也使這成為不可能,並且 Internxt 的所有安全性都可以透過其驗證開源軟體.
Internxt 的資料加密和安全性也透過獨立安全審核由 Securitum 提供,這是一家專業滲透測試公司,也審查 Proton、Bitwarden、NordVPN 和其他注重隱私的服務。
選擇 Internxt Drive 可為您提供文件的完全隱私、最先進的加密以及面向未來的儲存、備份和儲存方式在雲端共享文件.
SHA-256(雜湊演算法)
哈希演算法與資料加密不同,但仍然可以保護您的資料。雖然加密隱藏了您的數據,哈希演算法驗證資料未被更改.
在雲端儲存中,SHA-256 用於檢查資料是否已更改或損壞。文件上傳時會獲得哈希值,稍後系統會再次檢查它。如果哈希值匹配,則檔案未更改。
SHA-256 也用於密碼安全。例如,系統不儲存實際密碼,而是儲存密碼的雜湊值。當您登入時,您輸入的密碼將被散列並與儲存的雜湊進行比較。如果它們匹配,則授予存取權限,但係統永遠不需要儲存或洩露真實密碼。
由於 Internxt 使用零知識加密,它無法存取您的密碼,因此為了增加帳戶安全性,我們建議您下載備份金鑰來還原您的帳戶,您可以在建立 Internxt 帳戶時下載並按照以下步驟操作。
資料加密標準
美國國家標準技術研究院
NIST 資料加密標準是由美國國家標準與技術研究院制定的安全指南,用於定義如何在政府、產業和雲端系統中保護資料。
目前最重要的標準是 AES,NIST 選擇它作為對稱加密的官方標準。它用於加密靜態和傳輸中的數據,AES-128、AES-192 和 AES-256 是核准的金鑰大小。 AES-256 最常用於高安全性系統。
資訊科技安全評估通用標準(CC)
Common Criteria 不會建立加密規則,但它獨立驗證產品的安全性以及它使用加密和其他安全機制的情況。
它是用於評估和認證IT產品(包括加密系統、軟體和硬體)安全性的國際標準。
加密資料會被駭客入侵嗎?
資料加密可能會被駭客攻擊,由於加密資料的敏感性,駭客會嘗試多種方法來嘗試存取資料。
常見風險包括:
- 意外曝光:如果秘密加密金鑰意外暴露或未能受到保護,攻擊者就可以存取受保護的資料。
- 社會工程攻擊:網路犯罪分子嘗試存取加密資料最常見的方式是透過社會工程,例如網路釣魚攻擊或人工智慧詐騙。
- 內部威脅:對加密資料的嚴重威脅是具有高存取等級的員工可能存取敏感數據,或者資料可能會意外洩露。
- 惡意軟體:攻擊者可以使用惡意軟體破壞設備,並用它來解密設備上的資料。
因此,儘管加密是一種強大而有效的安全措施,但它仍然應被視為另一層保護,您必須添加額外的安全方法,例如強密碼和安全文件共用。
Internxt Drive 如何加密和保護您的數據
Internxt 是唯一採用 Kyber 512 和 AES 256 加密並結合零知識策略的雲端儲存。所有資料都在您的裝置上加密,並且您持有加密金鑰,因此除了您之外沒有人可以存取您的資料。
Internxt 驅動器功能包括:
- 加密備份
- 文件同步
- 2FA
- 受密碼保護的檔案共用
- Rclone、WebDAV, 和網路儲存支援
所有計劃都包含相同的高級加密,並且透過付費計劃,您可以在雲端儲存旁邊建立一個注重隱私的計劃,並提供年度和終身計劃,您可以透過以下連結獲得 85% 的折扣。
相關文章
常見問題
為什麼資料加密很重要?
加密可保護敏感資訊免遭未經授權的訪問,有助於防止資料外洩、身分盜竊和網路攻擊。
靜態加密和傳輸加密有什麼不同?
靜態加密可保護儲存在伺服器、裝置或雲端儲存上的資料。傳輸中加密可以在系統之間或透過互聯網傳輸資料時保護資料。
加密資料會被駭客入侵嗎?
強加密極難破解。然而,弱密碼、被盜金鑰或安全漏洞仍然可能暴露加密資料。
什麼是解密金鑰?
解密金鑰是一條秘密訊息,用於將加密資料轉換回其原始的可讀形式。
加密和雜湊有什麼區別?
可以使用正確的密鑰反轉加密以恢復原始資料。雜湊是一種單向過程,用於驗證資料完整性且無法逆轉。
加密如何保護雲端儲存?
加密可確保未經授權的使用者無法讀取儲存在雲端中的文件,即使儲存系統受到損害也是如此。
什麼是後量子加密?
後量子加密使用旨在保持安全的加密方法,以防止未來的量子電腦可能破壞當今的一些加密系統。
加密會影響效能嗎?
現代加密對效能的影響很小。大多數設備和雲端服務都旨在有效地加密數據,而不會出現明顯的速度下降。
加密資料完全安全嗎?
加密極大地提高了安全性,但它應該與強密碼、存取控制和其他安全措施結合起來,以獲得最大程度的保護。
哪些產業依賴資料加密?
醫療保健、金融、政府、法律服務、科技公司以及任何處理敏感資訊的組織都依賴加密來保護資料並遵守法規。